マスターカード詐欺の最新手口!利用制限の真偽と緊急返金マニュアル
突然スマートフォンに届く「【重要】Mastercard ご利用制限のお知らせ」や「異常なログインを検知したためカードを停止しました」という緊迫したメッセージ。近年、クレジットカードの国際ブランドであるマスターカードを騙ったフィッシング詐欺が爆発的な広がりを見せており、2026年現在もその手口は一段と巧妙化・高度化しています。
かつてのような「不自然な日本語」による見分けは通用しなくなり、本物の公式サイトや公式認証画面(Mastercard ID Check)を完全模倣した偽サイトへ誘導されるケースが急増しています。「自分は騙されない」と過信していた人が、配送通知や定期課金の失敗通知を装ったメッセージに焦り、セキュリティコードやワンタイムパスワードまで自ら入力してしまう被害が後を絶ちません。万が一不審な通知を受け取った際、あるいはすでにカード情報を入力してしまった際に、被害を最小限に食い止めるための実践的な防犯知識と返金補償の手順を徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「利用制限」「アカウント凍結」を名乗るSMSやメールの大多数は偽物であり、国際ブランドであるMastercard(マスターカード本体)が個人のカード会員へ直接メールで利用制限を通告することはありません。
- 要点2:2026年最新の詐欺手口は、セキュリティコードの抜き取りだけでなく「Mastercard ID Check」の偽画面を用いたワンタイムパスワードのリアルタイム中間者攻撃(AiTM)へ進化しています。
- 要点3:誤って情報を入力した場合は「即座のカード利用停止」と「発行カード会社への連絡」が鉄則であり、原則として被害発生から60日以内の申請であれば不正請求の返金補償対象となります。
【2026年最新】マスターカード詐欺の巧妙な手口と急増する「利用制限」通知の真相
フィッシング対策協議会や警察庁が発表するサイバー犯罪統計において、クレジットカード会社を騙るフィッシングメールの報告数は過去最高水準を記録し続けています。中でもマスターカードのブランド名を悪用した手口は、利用者の日常生活の心理的な隙を突く極めて危険な設計になっています。
第一に理解しておくべき決定的な事実は、Mastercardという国際ブランド組織自体は、個々のカード会員のメールアドレスや電話番号を直接保有・管理していないという構造です。日本の利用者が持つカードは、三井住友カード、楽天カード、三菱UFJニコス、イオンカード、セゾンカードといった「イシュアー(カード発行会社)」が発行・管理しています。したがって、Mastercard公式から直接「あなたのカードを利用制限しました」「登録情報を更新してください」といったメールやSMSが届くこと自体が、システム構造上あり得ないのです。
詐欺グループはこの仕組みを意図的に利用し、あえて「Mastercard」という巨大ブランドの権威性を前面に押し出すことで、利用者がどのカード会社を使っているかに関わらず「持っているマスターカードのどれかが止まったのではないか」とパニックに陥らせる心理工作を仕掛けています。
特に2026年最新の詐欺手口として警戒が強まっているのが、以下の3つのパターンです。
- 利用制限・アカウント凍結を騙る緊急SMS(スミッシング):「【Mastercard】セキュリティ強化のためカードの利用を一時停止しています。解除はこちら」といった短文と短縮URLを送りつけ、ワンタップで偽サイトへ誘導する手口。
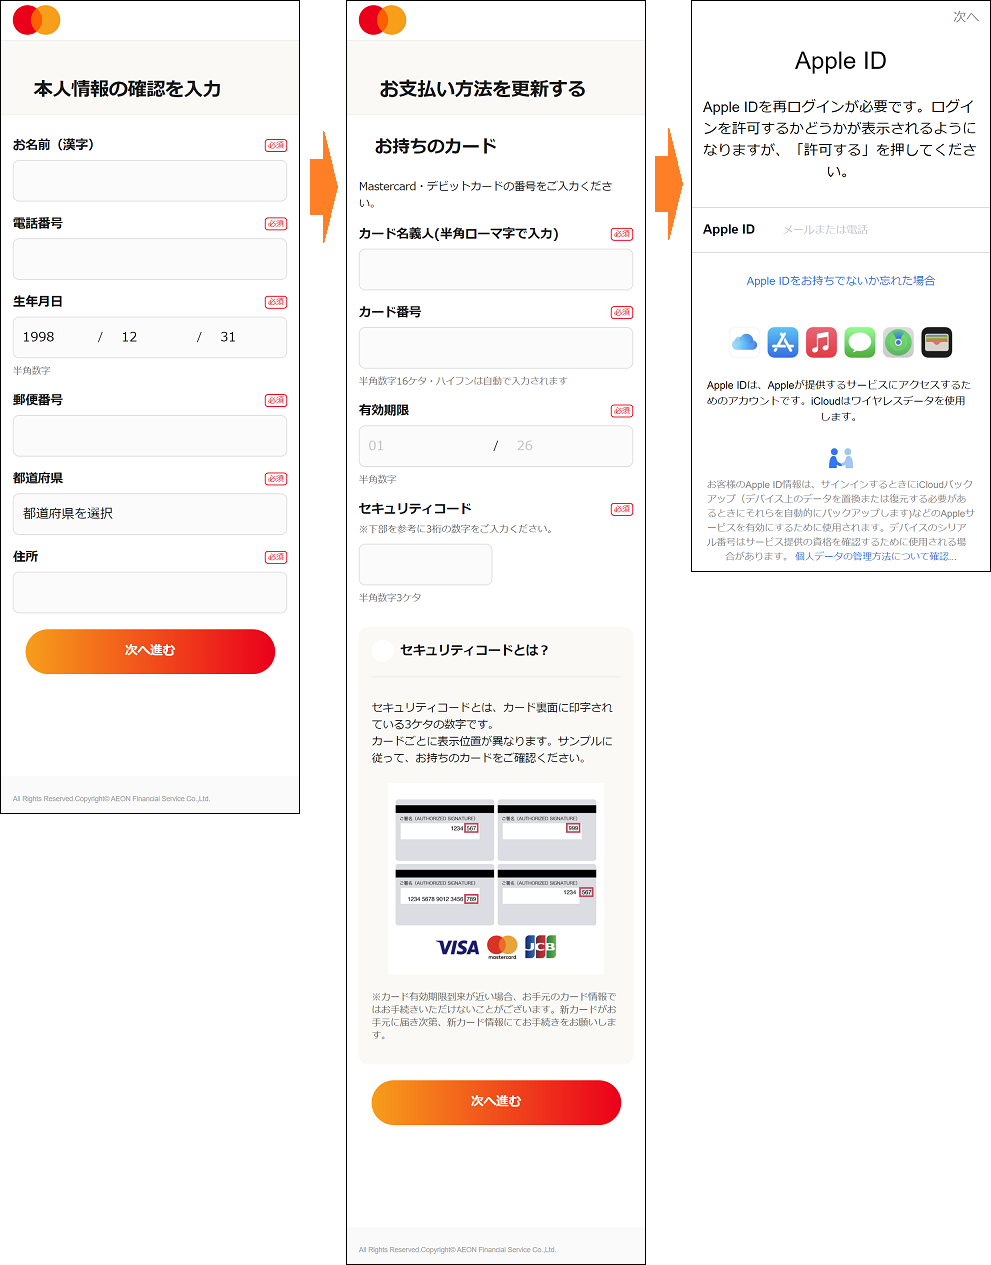
- Mastercard ID Check(3Dセキュア)の偽認証画面:カード番号や有効期限、セキュリティコードを入力させた直後、本物そっくりの「本人認証サービス画面」を表示させ、SMS等に届くワンタイムパスワード(OTP)をリアルタイムに詐取する手口。
- サブスクリプションや大手ECサイトの決済エラー偽装:動画配信サービスや通販サイトの請求引き落としができなかったと見せかけ、マスターカードの再登録を促す連動型フィッシング。

偽メール・SMSの見分け方|本物との決定的な違いを徹底比較
近年のフィッシングメールは、生成AIの悪用によって日本語の言い回しやフォント、レイアウトが極めて自然に整えられており、文章の違和感だけで見抜くことは困難です。しかし、送信経路やシステム挙動の根幹には、偽装しきれない決定的な差異が存在します。
| 検証項目 | 詐欺・フィッシングメッセージの特徴 | 正規カード会社からの正規通知 | 編集部の見解・判断基準 |
|---|---|---|---|
| 送信者・差出人名 | 「Mastercard Support」「マスターカードセキュリティセンター」などブランド名のみ | 「三井住友カード」「楽天カード」など具体的な発行カード会社名が明記 | Mastercard単体からの連絡は100%詐欺と断定して問題ありません。 |
| メールアドレス・ドメイン | フリーメールやランダム英数字、偽ドメイン(例: mastercard-security-jp.com 等) | 発行会社が公式公開している専用ドメイン(SPF/DKIM/DMARC認証済み) | 表示名ではなく、ヘッダー詳細の「送信元実アドレス」の確認が必須です。 |
| 宛名の記載形式 | 「お客様」「Mastercardをご利用の会員様」「(メールアドレスそのまま)」 | 会員登録している「本名(フルネーム)」や設定したニックネームが明記 | 一斉送信スパムのため、氏名が記載されていない通知は極めて危険です。 |
| 要求される情報 | カード番号、有効期限、セキュリティコード(CVV)、暗証番号、ワンタイムパスワード | 公式アプリや会員Webページへのログインのみ(メールリンク上で全情報入力はさせない) | セキュリティコードやワンタイムパスワードの再入力を求めるメール誘導は詐欺の典型です。 |
| 対応期限の煽り | 「24時間以内に更新がない場合は永久凍結」「法的措置」など極端な脅迫 | 事実の連絡と確認のお願いが主であり、短時間での強制失効を過剰に迫らない | 利用者を慌てさせて正常な判断力を奪う心理誘導の手法です。 |
偽メールの見分け方として最も確実な対策は、「送られてきたリンクは絶対にタップせず、ブックマークしている公式アプリや公式サイトからログインして確認する」という原則の徹底です。正規の利用制限や異常検知が発生している場合、公式アプリを開けば必ずアプリ内のお知らせやトップ画面に警告が表示されます。
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSや大手掲示板、Q&Aサイト(Yahoo!知恵袋等)では、マスターカード詐欺に直面したユーザーの生々しい体験談が毎日のように投稿されています。実際の被害状況やヒヤリ・ハットの現場を検証すると、手口の狡猾さが浮き彫りになります。
ある会社員(30代男性)は、平日朝の通勤ラッシュ時に届いたSMSに騙されそうになった経緯を次のように語っています。
「満員電車の中でスマホを見たら、『Mastercardご利用確認のお願い:直近の取引で不正利用の疑いがあるため一時制限中』というSMSが届いていました。ちょうど前日に海外サイトで買い物をしたばかりだったので、『あの決済が引っかかったのか』と信じ込んでしまったんです。リンクを開くと、見慣れたMastercardのロゴと認証画面が表示され、カード番号とセキュリティコードを入力するフォームがありました。送信を押す直前、ふと『そういえばこのカードは楽天カードだったはずだが、なぜマスターカードから直接SMSが来るんだ?』と疑問を抱いて思いとどまりました。あのまま送信していたらと思うとゾッとします」
また、実際に情報を抜き取られて不正利用の被害に遭った主婦(40代女性)のケースでは、巧妙な「Mastercard ID Check 偽通知」の罠が仕掛けられていました。
「カード番号と裏面の3桁番号(セキュリティコード)を入れた後、画面が切り替わって『Mastercard ID Check:携帯番号に届いた6桁のワンタイムパスワードを入力してください』と出ました。正規の二段階認証だと信じてSMSに届いたコードを入れたのですが、実はその裏で犯行グループが私のカードで高額なブランド品をオンライン購入しており、その決済認証コードを私が犯人側のサイトに打ち込んでいたのです。翌日、利用通知で18万円の身に覚えのない決済が行われていたことに気づき、血の気が引きました」
このように、利用者の日常の行動(ネット通販の利用直後、忙しい時間帯)に偶然重なることで、普段なら見抜けるはずの不審点を見逃してしまう心理的陥穽が存在しています。

カード情報を入力してしまった!今すぐ行うべき緊急対処法と利用停止手順
もし偽サイトにクレジットカード情報を入力し、送信ボタンを押してしまった場合は、一刻を争う対応が必要です。犯行グループは情報を取得した数分後から数時間以内に、bot(自動購入プログラム)を用いて不正決済を試みます。以下の手順を直ちに実行してください。
ステップ1:カード発行会社の「紛失・盗難・不正利用窓口」へ緊急連絡して利用停止
最優先すべき行動は、カードの物理的な決済機能を止めることです。裏面に記載されている電話番号、または各カード会社の公式サイトに掲載されている「盗難・紛失専用ダイヤル(24時間365日受付)」に電話し、フィッシング詐欺サイトでカード情報を入力してしまった旨を伝えてカードの即時利用停止と再発行手続きを依頼してください。
大手カード会社(三井住友カード、楽天カード、JCB、エポスカード等)では、公式アプリ上からワンタップで「カードの利用を一時停止(ロック)」できる機能が備わっています。電話が混み合って繋がらない場合は、まずアプリから即座にカードロックをかけてください。
ステップ2:ログイン情報(ID・パスワード)の変更
フィッシングサイトでカード番号だけでなく、カード会社のWebマイページIDやパスワード、メールアドレスのパスワード等を入力してしまった場合は、直ちに正規サイトからパスワードを変更してください。同じパスワードを使い回している他社サービス(Amazon、楽天市場、Apple ID、Googleアカウント等)がある場合は、それらもすべて至急変更し、パスキーや二要素認証(認証アプリ形式)を設定します。
ステップ3:警察のサイバー犯罪相談窓口への通報と「受理番号」の取得
最寄りの警察署のサイバー犯罪相談窓口(または警察相談専用電話「#9110」)に被害を届け出ます。カード会社に不正請求の返金補償を申請する際、警察への被害届提出と「被害届の受理番号(または相談受理番号)」の提示を求められるケースが多いため、必ずメモを残してください。
ステップ4:不正請求 返金補償(チャージバック)の申請と明細監視
カード会社に対して、身に覚えのない不正請求が発生していないかを確認し、不正利用が確定した明細について「チャージバック(返金補償)」の申請手続きを行います。カードが再発行された後も、最低2〜3ヶ月間は利用明細書を隅々まで確認し、少額の不正引き落とし(100円〜数千円のテスト課金など)が発生していないか注視してください。
一般に知られていない盲点とネットの誤解|返金補償されないケースとは?
ネット上には「クレジットカードの不正利用はカード会社が全額補償してくれるから安心」という楽観的な言説が見受けられますが、これは完全な誤解です。クレジットカードの規約には厳格な補償要件が定められており、場合によっては全額自己負担となるリスクが存在します。
特に注意すべき3つの盲点を解説します。
盲点1:「60日ルール」の存在と申請期限切れ
ほぼすべてのクレジットカード会社において、不正利用の補償期間は「カード会社に届出を行った日から起算して60日前まで(または会員が通知を受け取った日から60日以内)」と規定されています。明細の確認を怠り、被害発生から60日以上が経過してから気付いて申請しても、規約により一切返金されないケースが大半です。Web明細の確認を月1回以上定期的に行う習慣が不可欠です。
盲点2:暗証番号(PIN)やワンタイムパスワードの自己入力による「重大な過失」判定
カード会社の会員規約には「会員に故意または重大な過失があった場合、補償の対象外とする」という条項が存在します。4桁の暗証番号を生年月日や電話番号など推測されやすいものにしていた場合や、SMSで「他人に絶対に教えないでください」と明記されている認証コードを自ら詐欺サイトへ入力してしまった場合、カード会社から「重大な過失」と判断され、補償が拒否されるトラブルが近年増加しています。
盲点3:「Mastercard公式サポートに連絡すれば返金される」という誤認
被害に遭った際、Mastercardのグローバルサイトや問い合わせ窓口に連絡しようとする方がいますが、Mastercard本体は返金や請求取り消しの権限を持ちません。すべての補償判断および金銭処理は、カードを発行した国内のカード会社(イシュアー)が行います。連絡先を誤ると貴重な初動対応の時間が失われるため、必ず手元のカードの発行元へ問い合わせてください。
【プロの結論】社会工学と心理的脆弱性から見る防犯リテラシーと自己防衛基準
フィッシング詐欺は、もはや技術的なハッキングではなく、人間の認知バイアスや感情の揺らぎを突く「ソーシャルエンジニアリング(社会工学攻撃)」です。犯罪グループは「緊急性(24時間以内)」「恐怖(カード利用停止・不正請求)」「権威(Mastercardのロゴ)」という心理的トリガーを綿密に組み合わせ、被害者の論理的思考力を一時的に麻痺させます。
この心理的トラップを回避するためには、知識としての理解だけでなく、行動の「習慣化(ルーティン)」を確立することが唯一の防壁となります。
セキュリティを高める人と被害に遭いやすい人の行動基準
- 危険な行動パターン(避けるべき基準):
- メールやSMSの文中にあるリンクをそのままタップしてログインする
- 「重要」「緊急」という言葉に焦り、公式サイトのトップページを経由せずに確認しようとする
- 複数のWebサービスやカード管理画面で同じパスワードを使い回す
- 利用明細を数ヶ月に一度しか見ない、または引き落とし総額しか確認しない
- 安全を保つ行動パターン(推奨される防犯基準):
- カード関連の通知が届いたら、リンクは踏まずに「公式アプリ」または「正規ブックマーク」からログインする
- カードの「利用通知機能(利用時に即座にプッシュ通知やメールが届く機能)」を全カードで有効化する
- オンライン決済用のバーチャルカードや利用限度額の一時引き下げ機能を活用する
- 認証手段として推測されやすいパスワードを廃止し、生体認証を用いたパスキー(Passkey)へ移行する
「メールはすべて詐欺の可能性がある」という健全な不信感(ゼロトラストの視点)を持ち、すべての確認を公式アプリ起点で行うルールを徹底することが、2026年のデジタル社会を安全に生き抜くための決定的な防犯基準です。
【マスターカード詐欺】に関するよくある質問(FAQ)
Q1:Mastercardを名乗るメールに記載されたリンクを開いてしまいましたが、何も入力せずに閉じました。これだけで不正利用されますか?
A1:リンクを開いただけでカード番号等の情報を入力していなければ、基本的にはカードを不正利用される可能性は極めて低いです。ただし、不審なサイトを開いたことで「アクティブなメールアドレス(または電話番号)」と認識され、今後さらに迷惑メールが増えるリスクがあります。また、端末やブラウザの脆弱性を突く不正プログラムのリスクを排除するため、ブラウザのCookieと履歴を削除し、OSやセキュリティソフトを最新状態にアップデートしておくことを推奨します。
Q2:フィッシングサイトにカード情報を入力してしまいましたが、まだ不正利用の明細は上がっていません。カードを停止・再発行する必要はありますか?
A2:はい、直ちにカードを停止し、再発行手続きを行ってください。詐欺グループが入手したカード情報は、数日〜数ヶ月寝かせた後に不正利用されたり、ダークウェブ上で転売されて別の犯罪組織に使われたりすることが一般的です。「今は請求が来ていないから大丈夫」と放置するのは極めて危険であり、即時停止が鉄則です。
Q3:身に覚えのない不正請求に気づいた場合、返金補償を受けるためにどのような手順を踏めばいいですか?
A3:まずカード裏面の発行会社サポートデスクへ連絡し、「不正利用の調査」と「異議申し立て(チャージバック申請)」を依頼します。その後、カード会社の指示に従って警察署(サイバー犯罪相談窓口)へ被害の届出を行い、受理番号を取得してカード会社へ提出します。カード会社側の調査で不正利用が認められれば、原則として引き落としの取り消し、または口座への返金が行われます(届出から60日以内の被害が対象)。
Q4:SMSに届く「利用制限」通知が本物かどうかを瞬時に見分ける方法はありますか?
A4:送信元が「Mastercard」となっているSMSは、その時点で偽物と判断できます。前述の通り、国際ブランド本体がエンドユーザーへ直接SMSを送るシステムはありません。また、本物のカード会社からの重要通知であっても、SMS内のリンクから直接カード番号やセキュリティコードの再入力を求めることは絶対にありません。真偽を確認したい場合は、SMSを閉じて公式アプリを開き、重要なお知らせ一覧を確認してください。
まとめ:今後の動向と失敗しないための判断基準
マスターカードを騙るフィッシング詐欺は、AI技術の発展やリアルタイム中継型フィッシング(AiTM)の普及により、外見上の違和感だけで見分けることがほぼ不可能な領域に達しています。しかし、「Mastercard本体は直接ユーザーへ利用制限メールを送らない」「カード会社がメールリンク経由でセキュリティコードやワンタイムパスワードの再入力を求めることはない」という根本原則を理解していれば、被害を未然に防ぐことは十分に可能です。
万が一騙されてカード情報を入力してしまった場合でも、パニックにならず「即座のカード停止」「パスワード変更」「警察への相談と60日以内の返金補償申請」を迅速に行うことで、金銭的被害を最小限に抑えることができます。不審な通知には決して反応せず、常に公式アプリを起点に行動するデジタル自衛の姿勢を徹底してください。 (出典: マスターカード詐欺(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。