マスターカード迷惑メールの罠|利用停止は偽物?見分け方と対処法
深夜や早朝、スマートフォンの画面に突如として届く「Mastercard:アカウント利用停止のお知らせ」「【重要】第三者による不正ログインを検知しました」といった緊迫したメッセージ。普段からマスターカードブランドのクレジットカードを使っている人ほど、「カードが使えなくなっては困る」「不正利用されたかもしれない」と強い不安に駆られます。
こうした通知の大半は、利用者の焦燥感を巧妙に突いてカード情報や暗証番号を盗み取るマスターカード フィッシング詐欺の手口です。AIによる自然な日本語の生成や、公式ロゴ・デザインの精巧な偽造技術が進む中、巧妙化する手口の構造を理解し、正しい判断基準を持つことが資産を守る最善の防壁となります。
📌 【この記事の重要ポイントまとめ】
- 要点1:国際ブランドとしてのMastercard(本社・日本支社)が、一般会員に対して直接「利用停止」や「口座更新」を求めるメールを送ることは原則としてない
- 要点2:迷惑メールが届く主な原因は、漏洩名簿を用いた無差別送信やボットによる総当たり配信であり、カード所有の有無にかかわらず送られてくる
- 要点3:万が一リンク先でカード番号やセキュリティコードを入力した場合は、直ちにカード裏面の発行会社窓口へ連絡し、利用停止措置をとる必要がある
【2026年最新】マスターカードを騙る「利用停止メール」は本物か?詐欺の手口と実態
「突然届いた利用停止の通知は本物なのか?」という疑問に対して、決済業界の仕組みを踏まえた結論を述べると、Mastercardを名乗る送信元から直接届く利用停止通知は100%偽物です。
Mastercardは世界規模の決済ネットワークを提供する「国際ブランド」であり、日本国内でクレジットカードを発行・管理しているのは楽天カード、三井住友カード、三菱UFJニコス、セゾンカードといった「イシュアー(カード発行会社)」です。カード会員の個人情報や利用状況を把握しているのは各カード発行会社であり、国際ブランドであるMastercard側が個人のメールアドレス宛てにMastercard 緊急の連絡 メールやアカウント更新通知を直接送信することはありません。
現在確認されているフィッシングメールの多くは、「セキュリティシステムのアップデートに伴う確認」「異常な利用履歴の検知」「24時間以内の本人確認手続き」といった文言で受取人を脅迫的に急かします。リンクをタップすると、公式サイトと見分けがつかない偽のログイン画面(フィッシングサイト)へ誘導され、カード番号や有効期限、暗証番号、さらにはワンタイムパスワードの入力まで求められる仕組みです。

マスターカード偽メールの決定的な見分け方|本物との比較データ
巧妙に偽装されたメッセージであっても、送信プロトコルや記載内容を細かく精査すれば、必ず不審な痕跡が存在します。マスターカード 偽メール 見分け方を押さえるため、正規の連絡と偽メールの差異を一覧表に整理しました。
| 項目 | 偽メール(フィッシング詐欺)の特徴 | 本物(正規カード会社)の基準 | 編集部の見解・チェック基準 |
|---|---|---|---|
| 送信元アドレス | フリーメールや意味不明な英数字ドメイン(例: @xyz123.com、@master-security-check.net など) | 各カード発行会社が公式に公表している独自認証ドメイン(例: @rakuten-card.co.jp、@vpass.ne.jp) | 表示名が「Mastercard」であっても、タップして展開したヘッダーの実アドレスを確認すれば一目瞭然で見破れる。 |
| 宛名の記載形式 | 「お客様」「Mastercardをご利用の会員様」「メールアドレス様」など一律の呼びかけ | 会員登録時に登録した「本名フルネーム様」が本文冒頭に必ず明記される | 詐欺グループはアドレスリストしか持っていないため、個人の氏名を正確に記載できない。 |
| 誘導先URLの構造 | 短縮URL、または「mastercard-update-japan.com」など似せた不審なサードパーティドメイン | 各カード発行会社の公式ポータルサイト、または公式アプリ内の専用マイページURL | ブラウザのアドレスバーに表示されるドメイン末尾を確認し、正規ドメインと一致するか精査する。 |
| 入力要求項目 | カード番号16桁、有効期限、セキュリティコード(CVV/CVC)、暗証番号、生年月日 | マイページへのID・パスワードログインのみ。メールリンクから全カード情報を直接入力させることはない | マスターカード セキュリティコード 入力 危険度は極めて高く、入力させた時点で不正決済に直結する。 |
| 文面の緊急性 | 「24時間以内に更新がないと永久利用停止」「直ちに確認してください」と極端に焦らせる | 事実関係の通知と、公式マイページやアプリからの確認手順を淡々と案内する | 人間の恐怖心と時間制限によるパニックを狙う典型的なソーシャルエンジニアリングの手口。 |
マスターカード 利用停止 メール 本物が存在するかどうかで悩んだ場合は、「メール本文内のリンクからは絶対にログインしない」というルールを徹底してください。確認が必要な場合は、普段使っている公式スマホアプリを直接起動するか、ブラウザのブックマークから各カード会社の会員ページへアクセスするのが最も確実な安全策です。
なぜ今届くのか?マスターカード迷惑メール急増の背景と社会工学的リスク
「マスターカードを持っていないのになぜ届くのか」「最近急に件数が増えたのはなぜか」という疑問の背景には、サイバー犯罪組織の攻撃構造があります。フィッシング対策協議会 マスターカード関連の注意喚起データやセキュリティ機関の観測によると、クレジットカード フィッシング 2026年最新の傾向として、攻撃の全自動化とリスト攻撃の大規模化が進行しています。
マスターカード 迷惑メール 急増 理由は主に3点挙げられます。
第1に、ダークウェブ等で流通している国内外の漏洩メールアドレスリストに対し、攻撃ボットがプログラムで無差別に一斉送信している点です。詐欺グループはターゲットがマスターカードを持っているかどうかを事前に把握しておらず、世界的なシェアを持つブランド名を騙ることで「数打てば当たる」確率論でばらまいています。
第2に、生成AI技術の悪用により、かつて偽メールの特徴であった「不自然なフォント」「おかしな日本語の言い回し」が完全に排除され、大手金融機関の公式広報文と見分けがつかないレベルに洗練されたことです。
第3に、行動経済学や心理学で指摘される「損失回避バイアス」を突いたソーシャルエンジニアリングの悪用です。人間は「利益を得る」ことよりも「今持っている権利や資産を失う」ことに対して強い心理的苦痛を感じます。「利用停止」「不正請求」という強い刺激を与えることで、論理的思考を麻痺させ、反射的にURLをタップさせる心理的罠が仕掛けられています。

【実態検証】利用者の生の声と現場目線で見えたトラブル事例
実際に迷惑メールを受け取ったユーザーのコミュニティや知恵袋、SNS上では、連日のように困惑と被害の生々しい声が投稿されています。
「朝起きてスマホを見たら『Mastercard緊急セキュリティ通知』が入っており、寝ぼけた頭でカード番号と裏面の3桁番号を入れてしまった。数時間後に身に覚えのない海外通販で8万円の決済通知が届いて青ざめた」(30代会社員・男性)
「自分はマスターカードを1枚も持っていないのに『利用制限解除』のメールが毎週のように届く。最初は気味悪かったが、最近は手口が巧妙になり、本物そっくりのロゴまで付いていて怖さを感じる」(40代主婦)
現場の検証から浮き彫りになるのは、被害者の多くが「ITリテラシーが低い人」に限らないという現実です。仕事で疲労している時間帯や、移動中の慌ただしいタイミングで通知を受け取った際、普段なら冷静に対処できる人であっても、ふとした隙を突かれて入力画面に進んでしまうケースが多発しています。
開いてしまった・入力してしまった時の緊急対処マニュアル
不審なメールに反応してしまった場合でも、どの段階までアクションを起こしたかによって適切な初動対応が異なります。被害を最小限に食い止めるための具体的なステップを解説します。
パターン1:メールやURLを開いてしまっただけの場合
マスターカード 迷惑メール 開いてしまっただけで、個人情報やカード番号を入力せずに画面を閉じた場合、基本的にはカード決済情報が抜き取られる心配はありません。ただし、アクセスしただけで不正スクリプトが作動するリスクや、メールアドレスが有効であると送信者に認識されるリスクがあります。直ちにブラウザのタブを閉じ、ブラウザの閲覧履歴・Cookie・キャッシュをクリアしてください。念のため端末のOSを最新状態にアップデートし、セキュリティアプリでウイルススキャンを実行しておくと安全です。
パターン2:個人情報やカード番号を入力してしまった場合
マスターカード 個人情報 入力してしまった場合は、1分1秒を争う緊急事態です。詐欺グループは入力された情報をリアルタイムで取得し、即座にオンライン決済や換金性の高いギフト券購入などに悪用します。次の手順で即座に対処してください。
- カード会社への緊急連絡と利用停止:所持しているクレジットカードの裏面に記載されている電話番号、または各カード会社の公式サイトにあるマスターカード 不正利用 問い合わせ窓口(紛失・盗難受付デスクなど24時間対応窓口)へ即座に電話をかけ、「フィッシングサイトにカード情報を入力した」旨を伝えてカードの利用停止と再発行手続きを依頼します。
- マイページのログインID・パスワード変更:偽サイトで入力したIDやパスワードを他のサービス(ネットバンキング、ECサイト、主要メールアドレス等)でも使い回している場合は、乗っ取り被害を防ぐために直ちに関連する全サービスの認証情報を変更します。
- 利用明細の継続的な監視:カード停止措置前の不正請求がないか、直近の利用明細を細かく確認します。身に覚えのない請求があれば、カード会社の規約に基づき不正利用の補償申請を行います。
- 警察および公的機関への相談:警察庁のサイバー犯罪相談窓口や、消費者ホットライン「188(局番なし)」へ被害状況を通報・相談し、相談実績の記録(受理番号等)を残しておきます。
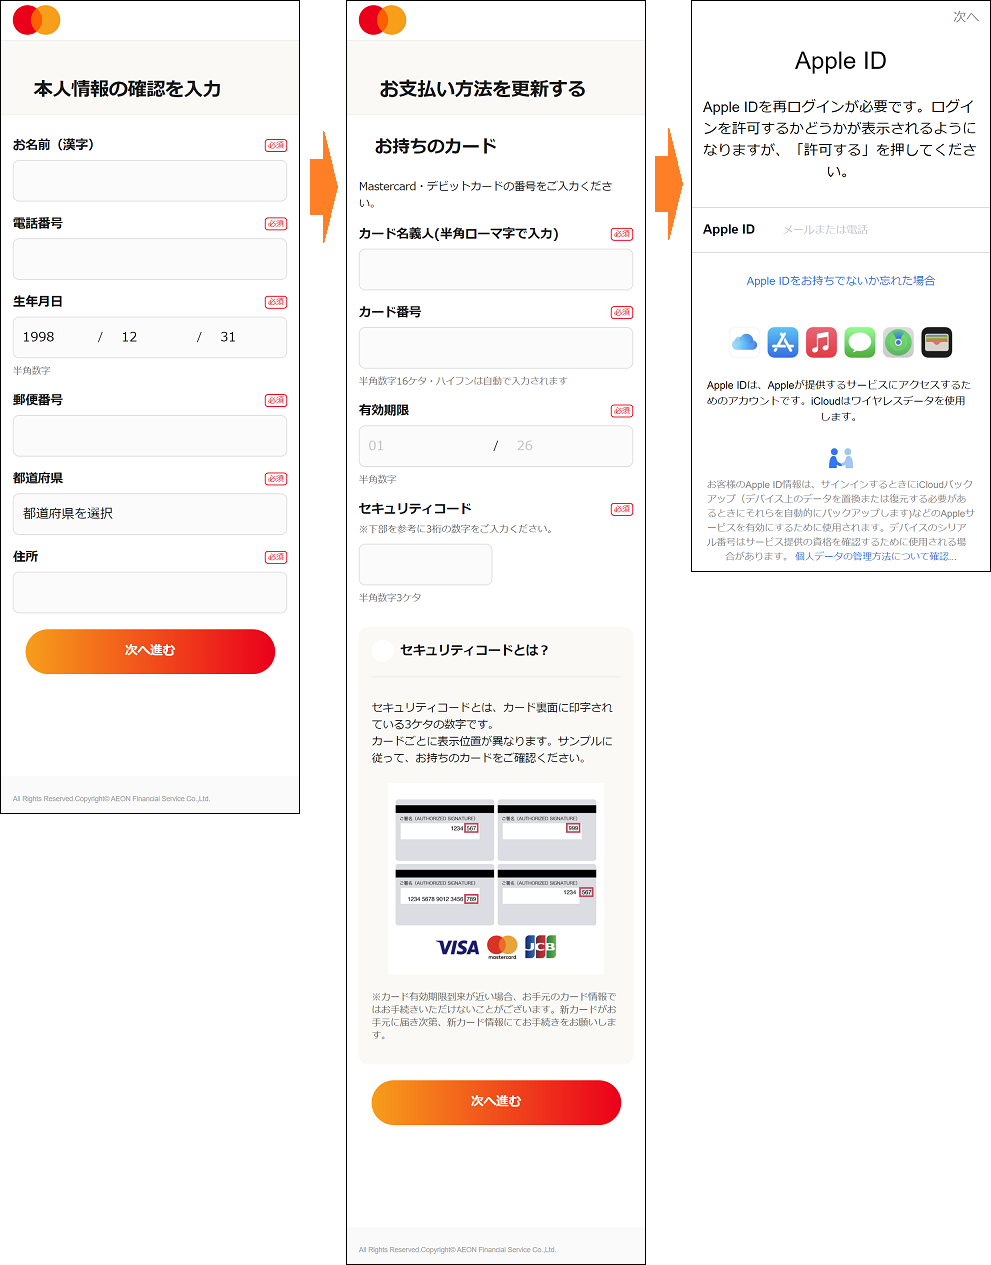
一般に知られていない盲点とネットの誤解を暴く
セキュリティに関してネット上で語られるアドバイスの中には、現在のサイバー犯罪の実態にそぐわない危険な誤解が少なくありません。被害を防ぐために知っておくべき3つの盲点を解説します。
誤解1:「ブラウザのアドレスバーに鍵マーク(https)が付いていれば安全」という誤認
かつては暗号化通信(SSL/TLS)を行っているサイト=安全という認識が一般的でした。しかし現在、詐欺グループ側も無料のSSL証明書を取得してフィッシングサイトを構築するのが標準化しています。鍵マークは「通信が暗号化されている」ことを示すだけであり、「サイトの運営者が本物のMastercardである」ことを保証するものではありません。
誤解2:「送信元アドレスにマスターカードの名前が入っているから公式である」という誤信
メールの送信元表示(Fromヘッダー)は、メール送信サーバーの設定次第で簡単に偽装(スプーフィング)が可能です。マスターカード 公式 送信元アドレスに見える文字列であっても、送信ドメイン認証技術(SPF / DKIM / DMARC)で検証されていない限り、表示名を鵜呑みにするのは極めて危険です。
誤解3:「マスターカードを持っていないから無視していれば絶対に安全」という油断
カードを所有していない場合でも、家族カードや提携デビットカード、決済アプリのバックエンドにマスターカードブランドが紐づいているケースがあります。また、届いたメールのリンクをクリックすることで「生きているメールアドレス」と識別され、標的型攻撃や別のスパムメールの標的にされるリスクがあるため、リンクのクリック自体を避けるのが鉄則です。
【プロの結論】デジタル決済社会における自己防衛フレームワーク
金融犯罪が高度化する現代において、「メールの真贋を文面から見極めようとする行為」そのものがリスクを孕んでいます。攻撃側は認知の隙を突くプロであり、視覚的な識別には限界があるためです。
最も強固な自己防衛策は、「お金や個人情報に関わる通知メールのリンクは一切踏まない」という行動のルール化です。どのような警告メールが届いたとしても、一度メールを閉じ、自身でブックマークした公式ポータルサイトや公式アプリの通知一覧から状況を確認する習慣を身につけることが、あらゆるフィッシング詐欺を無力化する唯一無二の防御策となります。
【マスターカード 迷惑メール】に関するよくある質問(FAQ)
Q1:マスターカードを持っていないのに「Mastercard利用停止」メールが届くのはなぜですか?
A1:詐欺グループが保有する流出メールアドレスのリストに対し、プログラムを用いて無差別に一斉送信しているためです。送信側は受信者がカードを契約しているかどうかを把握しておらず、利用者数が多いMastercardの名前を騙ることで、偶然保有している人を罠にかける手口です。
Q2:偽メールのURLをクリックしてしまいましたが、何も入力していません。大丈夫でしょうか?
A2:カード番号やパスワードなどの情報を入力せずに画面を閉じたのであれば、カード決済の不正利用に直結する可能性は低いです。ただし、不審なサイトにアクセスした履歴が残るため、ブラウザのキャッシュやCookieを削除し、端末のウイルススキャンを実施することをおすすめします。
Q3:万が一、カード番号やセキュリティコードを入力して不正利用された場合、補償は受けられますか?
A3:多くのクレジットカード会社では、会員規約に基づき不正利用に対する補償制度を設けています。ただし、警察への届出やカード会社への迅速な連絡(通常、通知から60日以内など)が必須条件となります。また、重大な過失(他人に自ら暗証番号を教えた場合など)とみなされると補償対象外となるケースもあるため、異変に気づいた時点で即座にカード会社窓口へ連絡することが不可欠です。
まとめ:フィッシング詐欺から資産を守る日頃のセキュリティ原則
マスターカードを装った迷惑メールやフィッシング詐欺は、そのデザインや文面が年々巧妙化しており、一見しただけでは本物と区別がつかないケースが増加しています。しかし、「国際ブランドのMastercardが直接利用停止をメール通知することはない」「正規のカード会社がメールリンクからセキュリティコードを入力させることはない」という構造的な原則を知っていれば、冷静に対処することが可能です。
突然の警告通知に焦ってリンクを開くのではなく、「メールを閉じて公式アプリから確認する」という防犯行動を徹底し、大切な資産と個人情報を確実に守り抜いてください。 (出典: マスターカード 迷惑メール(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。