マスターカードのメール本物と偽物の見分け方!決定的な違いと対処法
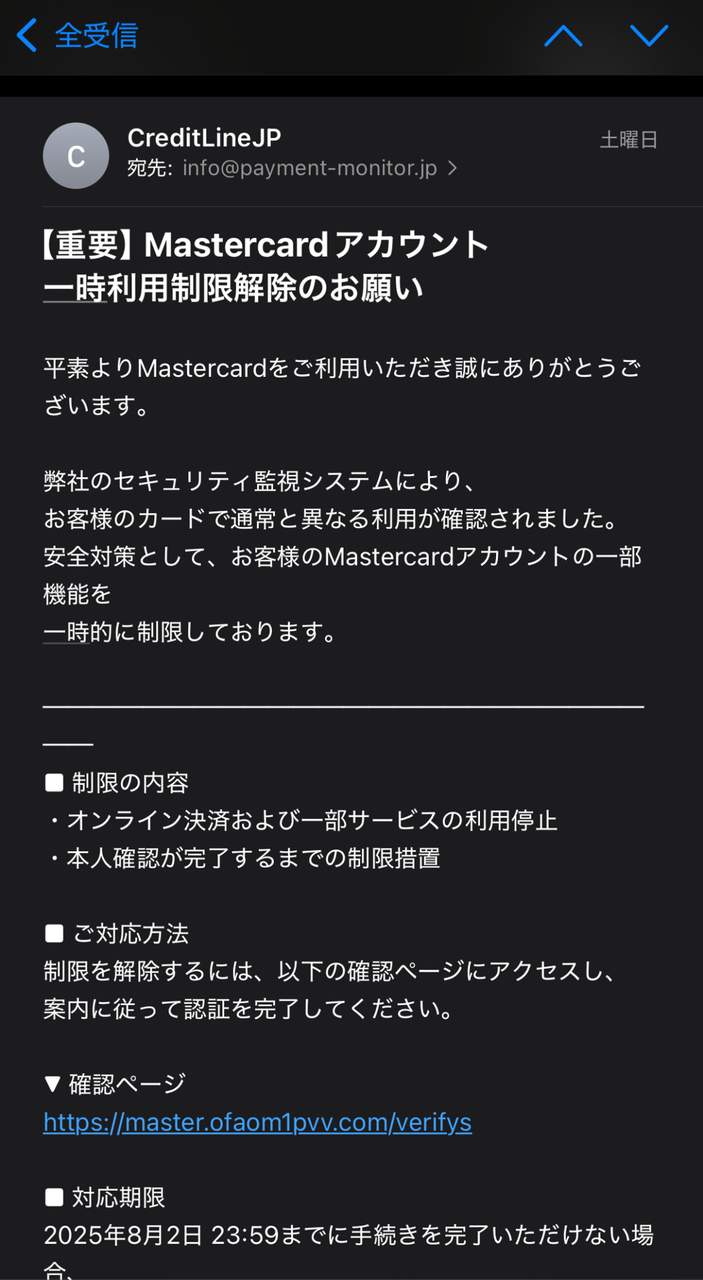
深夜や早朝、スマートフォンに突如として届く「【重要】Mastercardアカウントの利用制限について」「カードのご利用確認のお願い」という緊迫したメール。思わず本文内のリンクをタップしそうになり、指を止めた経験を持つ方は多いはずです。
2026年現在、生成AIを悪用した不自然さのない日本語表現や、公式デザインの精巧な模倣により、クレジットカードを騙るフィッシングメールの脅威は深刻さを増しています。しかし、国際ブランドとしてのMastercardの仕組みと、詐欺メール特有の技術的特徴を把握していれば、その大半は受信トレイの段階で安全に見破ることが可能です。本稿では、届いたメールの真偽を即座に判定する技術的な見分け方と、万が一の被害を防ぐための実践的な防衛策を徹底検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:国際ブランドであるMastercard(マスターカード本体)が、一般のカード会員に対して直接「利用停止」や「本人確認」のメールを送信する構造自体が存在しない。
- 要点2:偽メールの9割以上は送信元アドレスのドメイン偽装や本文内URLの不審なリダイレクトで見抜けるが、表示名の偽装に騙されないヘッダー確認が不可欠である。
- 要点3:不審なメール内のリンクは一切開かず、必ずカード裏面に記載された発行会社(イシュア)の公式アプリや正規マイページから状況を確認することが唯一の防御策となる。
【暴露】マスターカードのメール本物の見分け方と決定的な3つの違い
届いたメールが本物か偽物かを判断する際、最初に知っておくべき根本的な事実があります。それは「国際ブランドとしてのMastercardは、個々のカード利用者のメールアドレスを直接管理していない」というクレジットカード業界の基本構造です。この大原則を踏まえた上で、本物と詐欺メールを分ける決定的な3つの違いを解説します。
第1の違いは、「連絡の主体がカード発行会社(イシュア)か国際ブランドか」という点です。三井住友カード、楽天カード、三菱UFJニコス、セゾンカードなど、あなたの手元にあるMastercardブランドのカードを発行・管理しているのは各カード会社です。利用明細の通知やセキュリティ警告、引き落とし関連の連絡はすべてこれらの発行会社から届きます。「Mastercardカスタマーサポート」や「マスターカードセキュリティセンター」といった名義で、直接アカウントの更新を迫るメールが届いた時点で、それは高確率で偽物だと判断できます。
第2の違いは、「メール本文における宛名の記載」です。正規のカード会社から届く重要なお知らせには、会員登録されている「氏名(漢字またはカナ)」や「カード番号の下4桁」が明記されています。一方で、不自然な詐欺メールは不特定多数に無差別に一斉送信されるため、「お客様」「Mastercardをご利用の会員様」「メールアドレスのアカウント名」といった曖昧な宛名で呼びかけてくる特徴があります。
第3の違いは、「誘導先で要求される情報の種類」です。正規の金融機関が、メールのリンク先でカード番号、有効期限、暗証番号、さらにはマスターカードセキュリティコード要求の危険性を無視して3桁のCVV番号やワンタイムパスワードを一度に入力させることは絶対にありません。セキュリティコードの入力を促すリンク付きメールは、100%フィッシング詐欺と断定して間違いありません。

【2026年最新データ】フィッシング詐欺の巧妙な手口と被害実態の比較
サイバー攻撃者は日々その手口をアップデートしています。フィッシング対策協議会 Mastercard最新情報によると、クレジットカードブランドを騙るフィッシングの報告件数は高水準で推移しており、手口の巧妙化が目立ちます。特に最近では、正規ドメインに酷似したタイポスクワッティングドメイン(文字の入れ替えや酷似した英数字の組み合わせ)の悪用や、短縮URLを経由した動的リダイレクトが頻繁に確認されています。
どのような違いに注目して見分けるべきか、客観的な技術基準と比較データを以下の表にまとめました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元ドメインの認証(DMARC/SPF) | 正規メールはSPF/DKIM/DMARCが100%「PASS」判定 | フリーメールや乗っ取りサーバ経由(認証FAILまたはNONE) | メーラーの「詳細ヘッダー」を確認すれば即座に真偽が判明する最重要指標 |
| 本文内の誘導リンクURL | カード発行会社の公式ドメイン直下(例: smbc-card.com 等) | .top, .xyz, .buzz などの格安ドメインや偽装サブドメイン | 表示されている青字のテキストと実際のリンク先URLが一致しないケースが大半 |
| 入力要求される情報項目 | ログインID・パスワードのみ(生体認証連携が主流) | カード番号・有効期限・暗証番号・セキュリティコードを全要求 | 一括で機密情報を入力させるフォームは例外なく不正搾取目的と断定可能 |
| 本文の緊急性(タイムリミット) | 数日〜1週間の猶予、または「アプリからご確認ください」と案内 | 「24時間以内に手続きがない場合、利用制限」など即時行動を要求 | 利用者のパニックを誘い、冷静な思考を奪う心理操作(ソーシャルエンジニアリング) |
特に注視すべきは、マスターカード利用停止メールの真相とマスターカード緊急連絡メールの理由です。攻撃者は「不正利用の検知」「アカウントのセキュリティ更新」「支払期日の超過」といった緊急事態を装います。しかし、正規の監視システムによって不正利用が検知された場合、カード会社はまず決済をシステム側で一時停止し、公式アプリのプッシュ通知や登録された電話番号へのSMS、あるいは電話連絡を行うのが通例です。メールリンクを踏ませて全個人情報を再登録させる運用は存在しません。
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSやネット掲示板、Q&Aサイトに寄せられる被害報告を精査すると、詐欺グループが人間のどのような心理的隙を突いているのかが浮き彫りになります。
実際に寄せられた検証事例として、以下のようなリアルな声が確認されています。
「深夜2時に『Mastercard不正ログイン検知』というメールが届き、寝ぼけていたこともあって焦ってログイン画面にパスワードとセキュリティコードを入力してしまった。翌朝確認したら、海外通販で15万円分決済されていた」(30代男性・会社員)
「普段使っているカード会社のロゴと全く同じ画像が使われており、文面も敬語の崩れが一切なかった。ただ、宛名が自分の名前ではなく『お客様』になっていたため不審に思い、アプリを直接開いたら何の通知も来ていなかった」(40代女性・自営業)
攻撃側は、人間が突発的な危機に直面した際に論理的思考を停止し、提示された解決策(=メール内のリンクをクリックすること)に飛びついてしまう「緊急性バイアス」を徹底的に利用しています。さらに、近年はAI翻訳の精度向上により、以前のような「不自然なフォント」「おかしな助詞の使い方」といった表面的な違和感はほぼ消滅しました。見た目の完成度に頼った判別は極めて危険な状況となっています。
一般に知られていない盲点とネットの誤解
ネット上には「メールの送信元を確認すれば安全」「鍵マーク(SSL/TLS)があれば本物」といった古い情報が散見されますが、これらには重大な盲点が存在します。
誤解1:差出人名(表示名)が「Mastercard」なら信用できる?
メールソフトの画面に表示される差出人名(表示名)は、送信側が任意の文字列を自由に設定できます。「Mastercard Japan」や「マスターカード事務局」と表示されていても、それは単なるラベルに過ぎません。マスターカード送信元アドレス確認方法としては、表示名ではなく、その背後にある実際のメールアドレス(< >で囲まれた部分)を確認する必要があります。さらに高度な詐欺では、送信元アドレス自体を正規のドメインに偽装(スプーフィング)する事例もあるため、メーラーのヘッダー解析で「SPF/DKIM認証」がPassしているかどうかが真の確認ポイントとなります。
誤解2:Mastercardの公式ドメインから届いているから本物?
Mastercardが公式に保有する主要ドメイン(Mastercard公式ドメイン一覧に含まれる mastercard.com, mastercard.co.jp など)は厳格に管理されています。しかし、攻撃者は「mastercard-security-update.com」や「mastercard-japan-account.net」のように、正規ブランド名を一部に含んだ全く無関係なサードパーティドメインを新規取得して使用します。ドメインの末尾(TLDの手前)が正式な「mastercard.co.jp」や「mastercard.com」で終わっているかを確認しなければなりません。
誤解3:Mastercard本人確認メール本物は存在するのか?
「Mastercard本人確認メール本物は絶対に届かないのか?」という疑問を持つ方もいるでしょう。結論として、Mastercardブランドが主催する特定のキャンペーン(例:スポーツイベントのチケット抽選など)に自ら直接応募した場合を除き、カードの契約情報や利用状況に関する本人確認メールがMastercard本体から届くことはありません。日常的なカード利用に関する本人確認は、必ず「カードを発行した銀行や信販会社」から行われます。
万が一マスターカード偽メールを開いてしまった対処法と緊急処置
もし不審なメールを開いてしまったり、誤ってリンク先の偽サイトで情報を入力してしまった場合は、一刻を争う対応が必要です。被害の拡大を食い止めるためのマスターカード偽メールを開いてしまった対処法をステップ順に整理します。
ステップ1:メールを開いただけ、またはリンクをタップしただけの場合
個人情報やカード番号を入力していなければ、即座にカードを不正利用される可能性は低いです。ただし、アクセスしただけで不正なプログラム(マルウェア)がダウンロードされるリスクを排除するため、ブラウザのキャッシュとCookieを削除し、端末のセキュリティソフトでフルスキャンを実行してください。
ステップ2:カード番号やセキュリティコードを入力してしまった場合
直ちにカード裏面に記載されているカード発行会社の「紛失・盗難受付デスク」または「不正利用緊急ダイヤル」に電話し、カードの利用停止と再発行手続きを行ってください。24時間365日対応している窓口がほとんどです。併せて、カード会員専用WEBサイトのログインパスワードも変更してください。
ステップ3:クレジットカード不正利用防止と現在の対策の活用
近年のクレジットカードには、不正利用を即時に検知して通知するシステムが備わっています。カード会社の公式アプリで「カード利用通知」をリアルタイムで受け取る設定にしておくことや、使わない時間帯や海外利用を一時的にロックする「利用制限機能」を有効にしておくことが有効な自衛策となります。
ステップ4:関係機関への通報と情報提供
二次被害を防ぐため、受信した詐欺メールはマスターカード不審メール通報窓口(Mastercard公式のフィッシング報告先:stopit@mastercard.com)や、日本の「フィッシング対策協議会」「警察庁サイバー犯罪相談窓口」へ情報提供を行いましょう。

【プロの結論】焦燥感に付け込むサイバー犯罪を防ぐ心理的バウンダリーと行動原則
サイバーセキュリティの現場において最も強固な防御壁となるのは、技術的なフィルター以上に「自分自身の行動ルール(プロトコル)」です。
フィッシング詐欺の本質は、人間の恐怖心や焦燥感を突いて正常な判断力を奪うソーシャルエンジニアリングです。「利用停止」「不正利用」「アカウント失効」という強い言葉に直面したとき、反射的にメール内のリンクを押してしまうのは、脳が危険を素早く回避しようとする防衛反応に起因します。
この心理的トラップを無力化するためには、金融機関やクレジットカードに関するあらゆる通知に対して、「メール内のリンクは100%踏まない」という明確な心理的バウンダリー(境界線)を設定することが唯一にして絶対の解決策です。
どれほど精巧に作られたメールであっても、確認作業を「事前にブックマークした公式サイト」または「スマートフォンの公式アプリ」から直接行う習慣を徹底していれば、フィッシング被害に遭う確率は完全にゼロになります。メールは単なる「通知の合図」と割り切り、重要事項の確認は常に自ら管理する正規ルートから行うという行動原則を確立してください。
【マスターカード メール 本物 見分け方】に関するよくある質問(FAQ)
Q1:Mastercardから直接「利用明細」や「引き落とし不能」のメールが届くことはありますか?
A1:ありません。Mastercardは決済ネットワークを提供する国際ブランドであり、利用明細の発行や代金の引き落とし、口座管理はすべてカードを発行した各クレジットカード会社(三井住友カード、楽天カード等)が行っています。Mastercard本体から明細や引き落としに関するメールが届いた場合は、すべて偽物と判断してください。
Q2:メールの送信元アドレスに「mastercard」という文字が含まれていれば信用できますか?
A2:信用できません。詐欺グループは「info@mastercard-support-japan.com」のように、ドメイン名の一部にブランド名を混ぜた偽ドメインを大量に取得して使用します。ドメインの正当性を判断するには、文字列の一部ではなく、全体の構造や送信元IPの認証結果(SPF/DKIM)を検証する必要があります。
Q3:偽サイトに暗証番号やパスワードを入力してしまった場合、返金や補償は受けられますか?
A3:多くのクレジットカード会社では不正利用に対する補償制度を設けていますが、利用者側に「重大な過失」があったと認定された場合、補償の対象外となるケースがあります。ただし、詐欺に気づいた直後にカード会社へ連絡し、適切な停止措置と警察への被害届提出を行っていれば補償が認められる可能性が高まります。気づいた瞬間に1分でも早くカード会社へ連絡することが重要です。
まとめ:今後の動向と失敗しないための判断基準
クレジットカードを騙るフィッシング詐欺は、AI技術の進化とともに今後さらに巧妙化し、文面の違和感だけで見抜くことは困難になっていきます。しかし、どれほど手口が進化しようとも、通信の技術的仕組みとカードビジネスの基本構造が変わることはありません。
不審なメールを受け取った際は、送信元の表示名や文面の緊急性に惑わされず、以下の3原則を徹底してください。
- 原則1:Mastercardブランド本体からの直接的な重要警告メールは構造上存在しないと認識する。
- 原則2:メール本文中に貼られたリンクやボタンは絶対にクリック・タップしない。
- 原則3:カードの利用状況確認や設定変更は、必ず正規の「公式アプリ」または「自身で保存したブックマーク」から行う。
正しい知識を持ち、冷静な確認ルートを一本化しておくことこそが、デジタル社会において大切な個人資産と安全を守る最も確実な防壁となります。 (出典: マスターカード メール 本物 見分け方(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。